

WI FI pasivo: así funcionan las nuevas conexiones wireless que consumen 10.000 veces menos energía
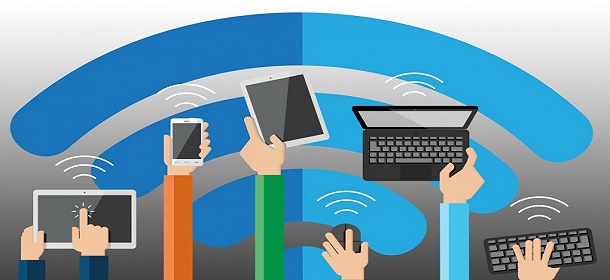
La conexión wifi es una de las funciones del celular que más batería consume, hasta el 60%. El wifi del móvil, además de que se utiliza casi continuamente, está constantemente enviando señales de radio para encontrar redes disponibles. Las busca incluso cuando en su entorno no hay redes wifi abiertas o conocidas con las que conectarse.
Pero el consumo del wifi tiene que ver sobre todo con la forma en la que funciona esta conexión. Para transmitir datos por wifi el móvil (o cualquier otro dispositivo que disponga de este tipo de conexión) genera dos señales de radio: una señal digital que contiene la información a transferir y una señal de radio analógica que hace las veces de portadora, la que conecta los dispositivos entre sí. Esta última señal de radio analógica es la responsable del alto consumo de la conexión wifi. La señal de radio digital en cambio apenas consume unos pocos microvatios.
Ahora, investigadores de la universidad de Washington han desarrollado un método de transmisión wifi que libera al móvil de la tarea de generar la señal de radio analógica, reduciendo el consumo de la energía requerida a una diezmilésima parte en comparación con la forma de funcionamiento actual. Esto se traduce en una reducción significativa en el consumo de la batería del móvil y de otros dispositivos conectados.
Para lograrlo, los investigadores desacoplaron la señal de radio digital y la señal de radio analógica. Como la señal de radio analógica es necesaria para la conexión, la tarea de producirla se delega en un dispositivo externo que se enchufa a la red eléctrica y que da cobertura en una área próximo; en una oficina o vivienda, por ejemplo.
Existiendo ya una señal de radio analógica los dispositivos conectados utilizan esa señal para reflejar en ella la información digital a transferir. La señal de radio analógica producida por el dispositivo externo sirve para dar conexión a varios dispositivos, simultáneamente.
Por ahora los investigadores han logrado transmitir datos en un radio de 30 metros a una velocidad de 11 megabits por segundo. Ambas cifras son inferiores a la capacidad de las conexiones wifi actuales, pero a cambio el consumo de energía es "casi inexistente”. De forma similar a como funcionan los chips RFID o las tarjetas de pago sin contacto, los dispositivos conectados obtienen de la señal de radio analógica (producida externamente) la energía necesaria para transmitir.
Este método de wifi pasivo (que todavía está pendiente de verificación) es, en teoría y según los investigadores, aplicable a los móviles y routers que ya existen y que están funcionando en la actualidad. Al reducirse y hasta prácticamente eliminarse el consumo de batería asociado a la conexión el método beneficiaría a los wearables y otros pequeños dispositivos, toda vez que el consumo de batería deja de ser un problema importante. También a los aparatos que aspiran a formar parte del internet de la cosas, la conexión entre objetos comunes y cotidianos: desde la heladera al termostato, pasando por las cámaras de seguridad y las zapatillas de deporte y hasta sensores médicos incorporados en el cuerpo del paciente.
La publicación MIT Technology Review considera que se trata de una de las diez tecnologías más importantes del año. También cree que un dispositivo de wifi pasivo será “extremadamente barato de fabricar, tal vez menos de un dólar” y que estará disponible en un plazo de dos o tres años.
Los virus más destructivos de la historia
En la historia informática nos hemos encontrado con cientos de virus que nos pusieron los pelos de punta, ya sea como usuarios finales o -peor- como responsables de sistemas de cualquier Organización. Aquí recopilamos una lista de los más destructivos con una breve explicación. Si alguno te llama la atención, podés investigar en la web , ya que algunos son considerados joyas de la programción por su tamaño.
Jerusalem (alias Friday 13th), 1987
Jerusalem, también conocido como Viernes 13, fue uno de los primeros virus de MS DOS. Si el viernes coincidía en 13, este pequeño bastardo borraba todos los archivos de programa en ejecución, supuestamente, por motivos religiosos.
Morris (alias Internet Worm), 1988
Este fue uno de los primeros gusanos, e infectó más de 6.000 ordenadores de la época, incluyendo algunos de la NASA. Un error en el código del propio virus lo hizo replicarse como una peste por las redes, causando unos 100 millones de dólares en daños.
Melissa, 1999
Creado por David L. Smith, alias Kwyjibo, en honor de una bailarina de Topless de Florida de la que se enamoró, Melissa era un virus tipo macro que se reproducía en archivos Word y Excel y se envíaba mediante Outlook. Provocó 80 millones de dólares en pérdidas. Su autor confesó más tarde que no esperaba que fuera a ser tan dañino.
I Love You (alias Lovebug/Loveletter Virus), 2000
Aunque de nombre romántico, el estudiante de Manila que lo programó no debía ser muy querido. I Love You se transmitía como un correo electrónico con una presunta carta de amor. Al abrirlo, borraba todos los archivos .jpg del disco duro.
The Code Red worm, 2001
Code Red fue uno de los virus más dañinos por su capacidad de ejecutarse en memoria sin dejar archivos a su paso. Enfocado a servidores con Windows NT y Windows 2000 Server Edition, Code Red causó dos mil millones en pérdidas a no pocas empresas.
SQL Slammer, 2003
Este virus infectaba servidores web aprovechando un fallo de Microsoft SQL Server y después se reproducía utilizando direcciones IP al azar. Es una pieza de código excepcional por su longitud. Cabe en sólo cinco tuits.
Blaster (alias Lovsan, alias MSBlast) 2003
Este virus de múltiples nombres hizo reiniciarse una y otra vez a cientos de miles de ordenadores debido a un fallo en Windows XP y Windows 2000. Su autor dejó dos mensajes en el código: ‘Te amo San’ y ‘Billy Gates, ¿Por qué permites esto? deja de ganar dinero y arregla tu software’. Reivindicativo, el chico.
Bagle, 2004
Este gusano se transmitía en un archivo adjunto para abrir una puerta trasera en todas las versiones de Windows. Después, esa puerta podía ser utilizada para tomar control del equipo. Su autor escribió un poema en el código.
Sasser, 2004
Sasser fue creado por el programador alemán de sólo 17 años Sven Jaschan. Al igual que sus contemporáneos, aprovechaba un agujero de seguridad de Windows.
MyDooom (alias W32.MyDoom@mm, Novarg, Mimail.R, Shimgapi), 2004
Aunque su código no es muy llamativo, MyDoom tiene el notable récord de ser el gusano que más rápido se extendió por email. La infección fue tan fulminante que ralentizó un 10% el tráfico de internet y algunas páginas redujeron su velocidad a la mitad.
Conficker (alias Downadup), 2008
Su nombre lo dice todo. Este virus se ciscaba en la configuración del ordenador con caóticos resultados.
Stuxnet, 2009-2010
Stuxnet es conocida como la primera arma digital desarrollada por un gobierno. Era un gusano creado a medias por los gobiernos estadounidense e israelí para atacar plantas nucleares en Irán. La creación se les fue de las manos e infectó ordenadores por todo el mundo.
Flame (alias Flamer o sKyWIper), 2012
Flame es otra herramienta de terror gubernamental contra países de Oriente Medio, y era una sofisticada y enorme. De hecho era tan grande (20MB) que se infiltraba en varios archivos comprimidos. Cuando la opinión pública se hizo eco de su existencia, sus creadores ejecutaron una ‘Orden 66’ y el virus se autodestruyó. Kaspersky lo considera el virus más sofisticado y de mayor capacidad destructiva de la historia.
CIH (alias Chernobyl), 1998.
Un virus de Windows 95, 98 y Me que sobreescribía datos de la BIOS y dejaba el PC inservible. Encima se quedaba alojado en la memoria.
Android Things, el sistema operativo de Google para Internet de las Cosas
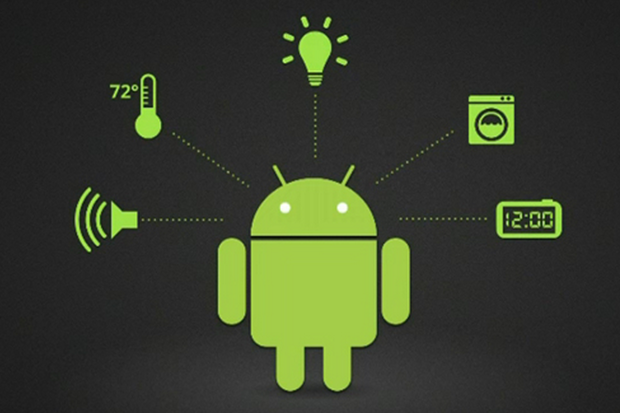
Google ha anunciado hoy una nueva iniciativa para lograr que Android se convierta en el sistema operativo de nuestros hogares. Su nombre es Android Things, y no es otra cosa que un sistema operativo altamente optimizado para funcionar con dispositivos inteligentes de bajo consumo como los que forman el Internet de las cosas.
Aficionados y desarrolladores avispados se habrán percatado de que esta no es la primera intentona de Google para colarse en el emergente mercado de los aparatos domóticos. De hecho, Android Things no es otra cosa que una versión remarcada y reformulada de Brillo, un proyecto para crear un sistema operativo derivado de Android para dispositivos inteligentes. Aunque fue anunciado hace algo más de un año, públicamente Brillo no parece haber llegado a ninguna parte.
Su relanzamiento como Android Things, sin embargo, denota el renovado interés de Google en este mercado.
A diferencia de Brillo, la programación para Android Things será una tarea familiar para la comunidad de desarrolladores al utilizar los servicios de Google, Android Studio y el SDK oficial en lugar de herramientas específicas, lo que debería facilitar la adopción de la plataforma.
Igualmente importante es el hecho de que Android Things incorporará un sistema de actualizaciones manejado por Google que simplificará la instalación de parches de seguridad en dispositivos con agujeros detectados, evitando así que puedan ser secuestrados para espiar a los usuarios o lanzar ataques DDoS como parte de una botnet.
Más allá de los productos domóticos estrictamente comerciales, Android Things también funcionará con plataformas de desarrollo amateur como Intel Edison, NXP Pico y la celebérrima Raspberry Pi 3.
Android Things coexistirá con Android para teléfonos y tabletas, así como con Android Wear, cuyo desarrollo sigue adelante a pesar de las dificultades.
Google sigue apostando por su sistema operativo para relojes inteligentes, y de hecho ha anunciado hace poco la compra de la firma Cronologics. Fundada por antiguos empleados de Google, Cronologics solo ha lanzado un dispositivo hasta la fecha, un reloj bautizado como CoWatch que destaca por integrarse con el asistente personal de Amazon, Alexa.
Si querés aprender a desarrollar aplicaciones en Android, esto te va a interesar.
Consultar el precio actual al momento de la inscripción (consultándonos haciendo click acá o escribiendo a academia@proydesa.org).